KI im ISMS: Was Energieversorger für ihre KI-Anwendungen nachweisen
Seit dem 6. Dezember 2025 gilt das NIS2-Umsetzungsgesetz ohne Übergangsfrist. Für Netze und Energieanlagen regeln die §§ 5c bis 5e EnWG die IT-Sicherheit, der neue IT-Sicherheitskatalog der Bundesnetzagentur ist angekündigt und noch nicht festgelegt. Parallel hat das BSI 2025 drei Papiere zu Sprachmodellen veröffentlicht, die beschreiben, was es bei LLM-Systemen für Stand der Technik hält.
KI im ISMS heißt, dass ein Energieversorger seine KI-Anwendungen wie jedes andere IT-System im Informationssicherheits-Managementsystem führt; das gilt für Netzbetreiber über den IT-Sicherheitskatalog nach § 5c EnWG und für weitere Tätigkeiten über § 30 BSIG, beide seit dem 6. Dezember 2025. Einen KI-Paragrafen gibt es nicht. Gefragt sind fünf Bausteine: ein Inventar aller KI-Anwendungen, eine Risikoanalyse mit KI-spezifischen Angriffen wie Prompt Injection, die KI-Anbieter im Lieferantenmanagement, Protokollierung und eine Vorfallbehandlung, die die Meldefristen von 24 und 72 Stunden hält. Was dabei als Stand der Technik gilt, beschreiben drei BSI-Papiere von 2025, keines davon verbindlich. ISO/IEC 42001 ist eine Option, der Nachweis gegenüber der Bundesnetzagentur bleibt die Zertifizierung nach ISO/IEC 27001. Reine Cybersicherheits-KI ist nach Erwägungsgrund 55 des AI Act kein Sicherheitsbauteil und damit kein Hochrisiko-Fall nach Anhang III Nr. 2.
Kein KI-Paragraf, und trotzdem im Audit
Weder das BSI-Gesetz in der Fassung vom 6. Dezember 2025 noch die §§ 5c bis 5e EnWG nennen künstliche Intelligenz. Sie müssen es auch nicht. § 30 Abs. 1 BSIG verlangt Maßnahmen für die „informationstechnischen Systeme, Komponenten und Prozesse“, die eine Einrichtung für ihre Dienste nutzt. Ein Sprachmodell, das Kundenanfragen beantwortet, ist so ein System. Eine Lastprognose mit Machine Learning auch.
Der Bestand wächst schneller als die Inventare. Laut der PwC-Studie, über die die ZfK am 13. April 2026 berichtete, haben 79 Prozent der befragten Energieversorger erste KI-Lösungen eingeführt, 61 Prozent davon stecken noch in der Experimentierphase. Rund drei Viertel der etwa 70 erfassten Lösungen laufen auf der Infrastruktur von Cloud-Hyperscalern. Für das ISMS heißt das: Daten verlassen das eigene Rechenzentrum, und ein Dienstleister mehr steht in der Lieferkette.
Dazu kommt ein Satz, der in der Praxis oft übersehen wird. Nach § 5c Abs. 1 Satz 2 EnWG ist der angemessene Schutz „bereits bei der Beschaffung von Anlagengütern und Dienstleistungen sicherzustellen“. Ein KI-Pilot, der nach sechs Monaten still in den Betrieb rutscht, hat diesen Moment verpasst.
Mehr zum Rahmen selbst steht in unserem Beitrag zum IT-Sicherheitskatalog nach § 5c EnWG und im Überblick zu NIS2 und KRITIS-Dachgesetz.
Welcher Rahmen für welche KI gilt
Es kommt darauf an, wo die KI läuft. Für Systeme, die für den sicheren Betrieb eines Strom- oder Gasnetzes notwendig sind, gilt der IT-Sicherheitskatalog nach § 5c EnWG. Für weitere Tätigkeiten kann § 30 BSIG gelten. Und eine KI, die als Sicherheitsbauteil einer kritischen Einrichtung arbeitet, fällt ab dem 2. Dezember 2027 zusätzlich unter die Hochrisiko-Regeln des AI Act.
Die Weiche stellt § 28 Abs. 5 BSIG. Danach gelten die §§ 30, 31, 32, 35, 36, 38, 39, 61 und 62 BSIG nicht für Einrichtungen, die Energieversorgungsnetze, Energieanlagen oder digitale Energiedienste betreiben und den §§ 5c bis 5e EnWG unterliegen. Die Rückausnahme folgt im nächsten Satz: Wer weitere kritische Anlagen betreibt oder mit weiteren Tätigkeiten einer Einrichtungsart der Anlagen 1 oder 2 BSIG zuzuordnen ist, für den gilt das BSIG insoweit doch. Ein Querverbund-Stadtwerk mit Trinkwasser oder Fernwärme kennt diese Doppelung.
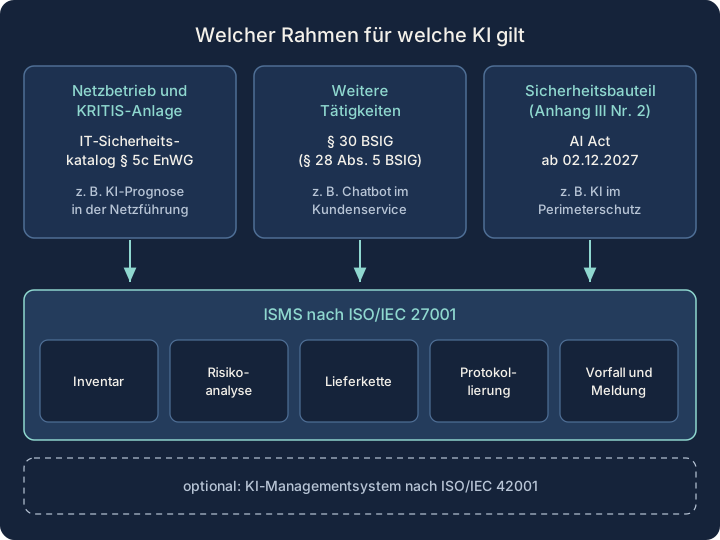
Für den Netzbetrieb gilt bis zur Neufassung der IT-Sicherheitskatalog vom August 2015, für KRITIS-Energieanlagen der vom Dezember 2018. Das bestätigt die Bundesnetzagentur auf ihrer Seite zum Festlegungsverfahren. Kernforderung beider Kataloge ist ein ISMS nach DIN EN ISO/IEC 27001 und dessen Zertifizierung. Ausnahmen nach Größe des Netzbetreibers gibt es nicht.
Der AI Act setzt an anderer Stelle an. Art. 15 Abs. 5 verlangt vom Anbieter einer Hochrisiko-KI Schutz gegen Manipulation der Trainingsdaten, gegen „adversarial examples“ und „model evasions“. Der Betreiber, also der Versorger, muss nach Art. 26 Abs. 6 die automatisch erzeugten Protokolle mindestens sechs Monate aufbewahren. Ob eine KI dort überhaupt hineinfällt, klärt unser Beitrag zu Anhang III und den Leitlinien der Kommission. Für die meisten KI-Anwendungen eines Stadtwerks lautet die Antwort: nein. Das ISMS fragt trotzdem.
KI-Anwendungen als Assets: was im ISMS neu ist
Neu ist weniger die Pflicht als das Angriffsbild. Ein Sprachmodell unterscheidet nicht zuverlässig zwischen Anweisung und Daten. Steht in einer Kunden-E-Mail ein versteckter Befehl, kann ein Assistent, der diese E-Mail zusammenfasst, ihn ausführen. OWASP führt das in seiner Liste für LLM-Anwendungen 2025 auf Platz eins (Prompt Injection), gefolgt von der Offenlegung sensibler Informationen und der Lieferkette. Auf Platz sechs steht „Excessive Agency“: ein Agent mit mehr Rechten, als er braucht.
Vier Stellen im ISMS ändern sich dadurch spürbar.
- Inventar. Der BSI-Kriterienkatalog vom 6. Juni 2025 verlangt eine Übersicht aller KI-Anwendungen mit Verantwortlichen, verwendeten Modellen und erlaubten Anwendungsfällen. Die Übersicht soll zeigen, worauf eine Anwendung zugreifen kann, damit bei einer neuen Schwachstelle in einem Modell schnell klar ist, wer betroffen ist.
- Datenabfluss. Wer ein Modell an Kundendaten oder Messwerte anbindet, etwa über Retrieval-Augmented Generation, braucht Rechteprüfung vor dem Abruf. Die Datenschutzkonferenz hat dafür im Oktober 2025 eine eigene Orientierungshilfe zu RAG veröffentlicht.
- Lieferkette. § 30 Abs. 2 Nr. 4 BSIG und § 5c Abs. 4 Nr. 4 EnWG nennen sie ausdrücklich. Bei KI gehören dazu Modellanbieter, Cloud-Plattform, Plugins und die Herkunft heruntergeladener Modellgewichte. Das BSI hält das Pickle-Format für nicht sicher und rät, Signaturen zu prüfen.
- Protokollierung. Ohne Logs von Eingaben, Ausgaben und ausgelösten Aktionen lässt sich ein Vorfall weder erkennen noch melden.

Das Inventar ist der Engpass. Eine KI-Funktion, die der Softwarehersteller in ein bestehendes Produkt einbaut, taucht in keiner Beschaffung auf. Der BSI-Katalog klammert solche Produkte aus, solange der Einrichtung nicht ersichtlich ist, dass KI darin steckt. Ein Auditor fragt trotzdem, welche Systeme auf Kundendaten zugreifen, und dann ist es ersichtlich.
Was das BSI zu LLM-Systemen schreibt
Drei Papiere, keines verbindlich. Trotzdem sind sie für ein ISMS-Audit die naheliegende Messlatte, weil § 30 Abs. 2 BSIG verlangt, dass Maßnahmen „den Stand der Technik einhalten“ sollen, und § 5c Abs. 3 EnWG für den Katalog dasselbe vorgibt.
Kriterienkatalog zur Integration externer KI-Modelle
Geschrieben für die Bundesverwaltung, ausdrücklich unverbindlich, soll später in einen Mindeststandard münden. Eine KI-zuständige Person ist Pflicht, das kann der Informationssicherheitsbeauftragte sein. Erlaubte Anwendungsfälle werden mindestens jährlich überprüft.
ANSSI und BSI: Zero Trust für LLM-Systeme
Sechs Prinzipien von Authentisierung bis Awareness. Zwei davon passen auf jede Bestandsaufnahme: keine Authentisierung durch das Sprachmodell selbst, und alle Aktionen laufen im Sicherheitskontext des Nutzers, der sie angestoßen hat.
Evasion Attacks on LLMs
Gegenmaßnahmen auf vier Ebenen: Management, Mensch, System, Modell. Dazu eine Checkliste mit einem Baseline-Ansatz für den Einstieg.
Ein Satz aus dem Evasion-Papier gehört in jede Risikoanalyse: Es gebe derzeit „no single bullet proof solution“ gegen solche Angriffe, selbst Marktführer mit mehreren Schutzschichten wehrten sie nicht zuverlässig ab. Das ist ehrlicher als die meisten Produktblätter. Es heißt auch: Restrisiko dokumentieren, Wirkung begrenzen, statt Unverwundbarkeit zu versprechen.
Das ältere Grundlagenpapier „Generative KI-Modelle“ liegt seit dem 17. Januar 2025 in Version 2.0 vor. Wer einen breiteren, nicht energiespezifischen Einstieg sucht, findet ihn in unserem älteren Beitrag zur BSI-konformen KI-Integration. Als Pflichtenkatalog taugt er nicht, dafür fehlt der Bezug zu EnWG und Katalog.
ISO 27001 bleibt der Nachweis, ISO 42001 ist eine Option
ISO/IEC 42001 vom Dezember 2023 beschreibt ein Managementsystem für KI. Weder BSIG noch EnWG verlangen es. Gegenüber der Bundesnetzagentur zählt die Zertifizierung nach ISO/IEC 27001, die der IT-Sicherheitskatalog verlangt, und die Behörde will den neuen Katalog laut ihrer Verfahrensseite noch enger am „prozessorientierten Managementsystemansatz der ISO/IEC 27001“ ausrichten.
Beide Normen haben dieselbe Grundstruktur aus Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung und Verbesserung. Ein Versorger kann 42001 deshalb als Erweiterung seines bestehenden ISMS führen, mit gemeinsamer Managementbewertung und gemeinsamen internen Audits. Der Mehrwert liegt dort, wo 27001 schweigt: Folgenabschätzung für Betroffene, Datenqualität, Lebenszyklus eines Modells.
Unsere Einschätzung: Wer heute noch kein Inventar seiner KI-Anwendungen hat, gewinnt mit einer 42001-Zertifizierung wenig. Wer eines hat und Governance, KI-Kompetenz nach Art. 4 AI Act und Informationssicherheit in einem System führen will, kann sie als Rahmen nutzen. Wie die Bausteine einer KI-Governance zusammenhängen, zeigen unsere KI-Governance-Bausteine.
Erwägungsgrund 55: Cyber-KI ist kein Sicherheitsbauteil
Hier liegt eine Unterscheidung, die viele Versorger erleichtert. Anhang III Nr. 2 des AI Act stuft KI-Systeme als hochriskant ein, die als Sicherheitsbauteile in der Strom-, Gas- oder Wärmeversorgung verwendet werden. Erwägungsgrund 55 grenzt ab: Komponenten „für die ausschließliche Verwendung zu Zwecken der Cybersicherheit“ sollen nicht als Sicherheitsbauteile gelten. Als Beispiele für echte Sicherheitsbauteile nennt die Verordnung Systeme zur Überwachung des Wasserdrucks oder Feuermelder-Kontrollsysteme.
Der Leitlinien-Entwurf der Kommission vom Mai 2026 wird konkreter. Nach der Auswertung von McCann FitzGerald vom 2. Juni 2026 nennt er ein KI-System zum Cyber-Monitoring von Energienetzen ausdrücklich als Beispiel außerhalb des Hochrisiko-Bereichs. Und Nr. 2 greift nur, wenn der Betreiber als kritische Einrichtung nach der CER-Richtlinie eingestuft ist.
Für das ISMS ändert das nichts. Systeme zur Angriffserkennung sind nach § 5c Abs. 4 Nr. 11 EnWG Mindestinhalt des Katalogs. Arbeitet eine solche Lösung mit Machine Learning, ist sie ein Asset wie jedes andere, mit Lieferant, Update-Pfad und eigener Angriffsfläche. Wer das Werkzeug gegen Angriffe einsetzt, muss das Werkzeug selbst schützen.
Wie weit der Katalog reichen darf
Über die Reichweite des Katalogs wird gestritten, seit es einen Entwurf gibt. Die Bundesnetzagentur hat im Mai 2025 Eckpunkte konsultiert, damals noch nach § 11 EnWG. Ziel laut Verfahrensseite: die Kataloge für Netze und Anlagen zu harmonisieren und um die neu regulierten Adressaten zu erweitern, darunter Betreiber digitaler Energiedienste.
Der Verband kommunaler Unternehmen hielt am 11. Juni 2025 dagegen. „Wir brauchen einen IT-Sicherheitskatalog aus einem Guss, kein Stückwerk“, sagte Hauptgeschäftsführer Ingbert Liebing. Und zum Anspruch, bestimmte Systeme ohne Restrisiko zu betreiben: „100 Prozent Sicherheit gibt es nicht. Auch dann nicht, wenn man sie in Verordnungstexte schreibt.“ Der VKU bestritt außerdem, dass die Bundesnetzagentur die Büro-IT der Energieunternehmen regeln dürfe.
„A key message is that blind trust in LLM systems is not advisable, and the fully autonomous operation of such systems without human oversight is not recommended.“
ANSSI und BSI, Design Principles for LLM-based Systems with Zero Trust, August 2025ANSSI und BSI setzen den Akzent anders. Ihr Papier empfiehlt, die Autonomie von LLM-Systemen bewusst zu begrenzen und kritische Entscheidungen unter menschliche Aufsicht zu stellen. Zwischen Büro und Netzführung unterscheidet das Papier nicht.
Und dann steht da der Copilot, den die Netzplanung im Büro nutzt und der lesend auf Netzdaten zugreift. Büro-IT, die die Bundesnetzagentur nach Lesart des VKU nicht regeln darf? Oder ein System, das für den sicheren Netzbetrieb relevant ist? Der neue Katalog wird darauf eine Antwort geben müssen. Heute gibt es sie nicht.
Vorfälle mit KI und die Meldefristen
Ein Datenabfluss über einen manipulierten Chatbot ist zunächst ein Sicherheitsvorfall wie jeder andere. Ist er erheblich im Sinne von § 2 Nr. 11 BSIG, laufen für Betreiber nach § 5c EnWG die Fristen aus § 5d Abs. 3: frühe Erstmeldung binnen 24 Stunden, Meldung mit erster Bewertung binnen 72 Stunden, Abschlussmeldung spätestens einen Monat danach. Wie diese Kette bei Ransomware aussieht, beschreibt unser Beitrag zu Melde- und Nachweispflichten nach NIS2.

Das Problem liegt vor der Meldung. Eine Prompt Injection hinterlässt keine Schadsoftware auf einem Server, sie steht im Text einer Anfrage. Wer nicht protokolliert, was ins Modell geht und was es auslöst, merkt den Abfluss erst, wenn jemand anderes ihn findet. Bei personenbezogenen Daten kann zusätzlich die 72-Stunden-Meldung nach Art. 33 DSGVO greifen. Zwei Meldewege, ein Vorfall, und beide brauchen dieselben Logs.
Was bei Verstößen vorgesehen ist, regelt das Gesetz allgemein. Für Energienetze und Energieanlagen ahndet § 95 Abs. 1 Nr. 3b bis 3e EnWG Verstöße gegen die §§ 5c bis 5e im Rahmen von § 65 BSIG: bis 10 Millionen Euro bei besonders wichtigen, bis 7 Millionen Euro bei wichtigen Einrichtungen, ab 500 Millionen Euro Umsatz bis 2 Prozent beziehungsweise 1,4 Prozent des weltweiten Jahresumsatzes. Die Geschäftsleitung muss die Umsetzung nach § 5e EnWG überwachen und haftet ihrer Einrichtung für schuldhaft verursachte Schäden.
Herausforderungen und Risiken
Die größte Unsicherheit ist der Katalog selbst. Solange die Bundesnetzagentur ihn nicht festgelegt hat, prüfen Auditoren nach den Fassungen von 2015 und 2018, die KI nicht kennen. Wer jetzt Maßnahmen für KI-Anwendungen einzieht, tut das ohne amtliche Vorgabe, nur mit dem Stand der Technik als Begründung.
Schatten-KI ist das zweite Thema. Ein Sprachmodell im Browser, mit dem jemand eine Kundenbeschwerde umformuliert, steht in keinem Inventar. Der BSI-Kriterienkatalog setzt deshalb auf Nutzungsbedingungen, die festlegen, welche Daten in welche Anwendung dürfen, und auf Schulung aller Endnutzenden.
Und die Registrierung. Bis zum Ende der Nachfrist am 31. Juli 2026 hatten sich laut ZfK vom 4. August 2026 mehr als 19.000 Einrichtungen beim BSI registriert, geschätzt betroffen sind rund 29.500. Das BSI lässt die Schätzung gerade überprüfen. Wer noch über die eigene Einstufung nachdenkt, hat für KI im ISMS andere Prioritäten.
Die KI-Frage im ISMS ist keine eigene Baustelle. Sie zeigt, ob Inventar, Lieferantenmanagement und Protokollierung auch bei Systemen funktionieren, die sich anders verhalten als eine Datenbank.
Was Energieversorger jetzt tun sollten
Sie brauchen keinen KI-Sonderweg. Was hilft, sind ein paar Entscheidungen im bestehenden ISMS, bevor der neue Katalog kommt.
Die nächsten Schritte
-
Inventar anlegen
Alle KI-Anwendungen mit Verantwortlichem, Modell, Anbieter, Datenzugriff und erlaubten Anwendungsfällen, auch die KI-Funktionen in bestehender Software.
-
Geltungsbereich entscheiden
Für jede Anwendung festhalten, ob sie zum sicheren Netzbetrieb gehört und damit in den Geltungsbereich des IT-Sicherheitskatalogs, oder ob § 30 BSIG greift. Den Copilot mit Netzdaten nicht offenlassen, sondern begründet zuordnen. Die Begründung gehört in die Dokumentation, nicht in eine E-Mail.
-
Risikoanalyse um KI-Angriffe erweitern
Prompt Injection, Datenabfluss, Lieferkette. Die Checkliste aus dem BSI-Papier zu Evasion-Angriffen ist ein brauchbarer Startpunkt.
-
KI-Anbieter ins Lieferantenmanagement
Zusicherung, dass Eingaben nicht für das Training öffentlicher Modelle genutzt werden, Datenstandort, Meldewege bei Sicherheitsvorfällen beim Anbieter.
-
Protokollieren und üben
Festlegen, was mitgeschrieben wird: Prompts und Antworten, dazu jede Aktion, die das System auslöst. Dann ein Planspiel mit einem KI-Vorfall, einmal.
-
Geschäftsleitung schulen
§ 5e Abs. 3 EnWG und § 38 Abs. 3 BSIG verlangen regelmäßige Schulungen der Geschäftsleitung zu IT-Risiken. KI-Risiken gehören hinein.
Wie wir Energieversorger beim Aufbau einer KI-Governance mit Register und Freigabeweg unterstützen, beschreibt unsere Leistung KI-Governance für Energieversorger. Alle Beiträge zum Thema bündelt das Themenfeld KI in der Energiewirtschaft.
Weiterführende Informationen
Häufig gestellte Fragen
KI im ISMS heißt: KI-Anwendungen werden wie jedes andere IT-System im Informationssicherheits-Managementsystem geführt. Sie stehen im Inventar, haben einen Verantwortlichen, gehen in die Risikoanalyse ein und werden protokolliert und überwacht. Ein eigener KI-Paragraf ist dafür nicht nötig, die Pflicht folgt aus § 30 BSIG und § 5c EnWG.
Für Systeme, die für den sicheren Netzbetrieb notwendig sind, gilt der IT-Sicherheitskatalog nach § 5c EnWG. § 28 Abs. 5 BSIG nimmt Netz- und Anlagenbetreiber von §§ 30, 38 und 39 BSIG aus. Übt ein Unternehmen weitere Tätigkeiten aus, die einer Einrichtungsart der Anlagen 1 oder 2 BSIG zuzuordnen sind, gelten dafür die BSIG-Pflichten.
Nein. Der Kriterienkatalog vom 06.06.2025 ist ausdrücklich unverbindlich und auf die Bundesverwaltung zugeschnitten, die ANSSI/BSI-Designprinzipien und das Papier zu Evasion-Angriffen sind Empfehlungen. Sie beschreiben aber, was das BSI als Stand der Technik für LLM-Systeme ansieht, und § 30 Abs. 2 BSIG verlangt, den Stand der Technik einzuhalten.
Weder BSIG noch EnWG verlangen sie. Der Nachweis gegenüber der Bundesnetzagentur bleibt die Zertifizierung nach ISO/IEC 27001 gemäß IT-Sicherheitskatalog. ISO/IEC 42001 kann als Erweiterung desselben Managementsystems laufen, weil beide Normen dieselbe Grundstruktur haben.
In der Regel nicht. Nach Erwägungsgrund 55 der KI-Verordnung gelten Komponenten, die ausschließlich der Cybersicherheit dienen, nicht als Sicherheitsbauteile. Der Leitlinien-Entwurf der Kommission vom Mai 2026 nennt Cyber-Monitoring von Energienetzen ausdrücklich als Beispiel außerhalb von Anhang III Nr. 2. Im ISMS bleibt das System trotzdem ein Asset.
Wenn er ein erheblicher Sicherheitsvorfall nach § 2 Nr. 11 BSIG ist, ja. Für Betreiber nach § 5c EnWG gelten dann die Fristen aus § 5d Abs. 3 EnWG: Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung nach einem Monat. Personenbezogene Daten können zusätzlich eine Meldung nach DSGVO auslösen.
Zusammenarbeit
Ein Ansprechpartner, ein Team dahinter
Dreißig Minuten über das, woran Sie gerade arbeiten, ob Netz, Messwesen, Marktprozesse, IT-Architektur oder KI. Danach wissen Sie, wie wir es angehen würden und wer dafür am Tisch sitzt.
Energie und Messtechnik seit 2010 · innobu GmbH seit 2014 · Sitz in Schleswig-Holstein
Wer pitcht, liefert auch: Wer das Erstgespräch führt, bleibt Ihr Ansprechpartner bis ins Steering, im Projekt mit festen Partnern. Direkt: info@innobu.com