NIS2 und KRITIS-Dachgesetz: Zwei Fristen, eine Chefsache
Das NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025 ohne Übergangsfrist für rund 29.500 bis über 30.000 Unternehmen. Seit dem 17. März 2026 ergänzt es das KRITIS-Dachgesetz um den physischen Schutz kritischer Anlagen. Die Registrierung beim BBK beginnt erst, wenn die Kritisverordnung festlegt, welche Anlagen kritisch sind.
Deutschland hat 2026 zwei getrennte, aber verzahnte Regelwerke in Kraft gesetzt. Das NIS2-Umsetzungsgesetz regelt die digitale Cybersicherheit und gilt seit dem 6. Dezember 2025 ohne Übergangsfrist für rund 29.500 bis über 30.000 Unternehmen ab 50 Beschäftigten oder 10 Mio. Euro Jahresumsatz in 18 Sektoren, die Registrierung läuft über das BSI und endete regulär am 6. März 2026. Das KRITIS-Dachgesetz regelt den physischen und organisatorischen Schutz kritischer Anlagen und ist seit dem 17. März 2026 in Kraft. Rund 1.300 bis 2.000 Betreiber müssen sich beim BBK registrieren, spätestens drei Monate nachdem ihre Anlage als kritisch gilt. Das legt erst die Kritisverordnung fest, und die fehlt noch: Eine Registrierungspflicht besteht laut BBK derzeit nicht. Der größte Bruch zur alten Rechtslage ist die persönliche Haftung der Geschäftsleitung nach Paragraf 38 BSIG: Billigung, Überwachung und Schulung sind nicht delegierbar, ein Haftungsverzicht ist gesetzlich ausgeschlossen. Bei Verstößen drohen besonders wichtigen Einrichtungen Bußgelder bis 10 Mio. Euro oder 2 Prozent des Weltumsatzes, wichtigen Einrichtungen bis 7 Mio. Euro oder 1,4 Prozent, dazu beim KRITIS-Dachgesetz bis 1 Mio. Euro. Die Meldepflicht ist dreistufig: 24 Stunden, 72 Stunden, ein Monat. Versorger, Stadtwerke und Industrieunternehmen sollten beide Gesetze als Governance- und Datenthema behandeln, nicht als reines IT-Projekt.
Aktualisierung Oktober 2026. Die erste Fassung vom 12. Juni 2026 nannte den 6. März 2026 als Inkrafttreten des KRITIS-Dachgesetzes und den 17. Juli 2026 als Start der Registrierung beim BBK. Beides stimmt nicht. Das Gesetz vom 11. März 2026 (BGBl. 2026 I Nr. 66) gilt seit dem 17. März 2026. Registrieren müssen sich Betreiber spätestens drei Monate, nachdem eine Anlage als kritisch gilt (§ 8 Abs. 1). Das legt die Kritisverordnung fest, und die ist nicht erlassen. Das BBK schreibt in seinen FAQ (abgerufen am 17. Oktober 2026), zurzeit bestehe noch keine Registrierungspflicht. Der 17. Juli 2026 war die Frist, bis zu der die Mitgliedstaaten nach Artikel 6 Absatz 1 der CER-Richtlinie (EU) 2022/2557 ihre kritischen Einrichtungen identifizieren sollten, keine Pflicht für Betreiber. Wir haben Zusammenfassung, Zeitleiste, Empfehlungen und FAQ korrigiert. Was die fehlende Verordnung für KI in Netz und Wärme bedeutet, steht im Beitrag Hochrisiko-KI hängt am KRITIS-Status, und die Verordnung dazu fehlt.
Zwei Gesetze, zwei Fristen: Was 2026 gilt
Deutschland hat 2026 zwei getrennte, aber verzahnte Regelwerke in Kraft gesetzt. Das NIS2-Umsetzungsgesetz regelt die digitale Cybersicherheit, das KRITIS-Dachgesetz den physischen und organisatorischen Schutz kritischer Anlagen. Wer betroffen ist, muss beide Logiken auseinanderhalten, denn sie haben unterschiedliche Behörden, Pflichten und Fristen.
Der Unterschied liegt nicht nur im Datum. NIS2 adressiert IT- und Netzwerksicherheit, das Dachgesetz die Zutrittskontrolle, den Perimeterschutz und die Betriebskontinuität. Das NIS2-Umsetzungsgesetz wurde am 6. Dezember 2025 verkündet und gilt seitdem ohne Übergangsfrist, die reguläre BSI-Registrierungsfrist endete am 6. März 2026. Das KRITIS-Dachgesetz vom 11. März 2026 gilt seit dem 17. März 2026. Betroffene Betreiber müssen sich beim Bundesamt für Bevölkerungsschutz und Katastrophenhilfe registrieren, spätestens drei Monate nachdem ihre Anlage als kritisch gilt (§ 8 Abs. 1). Welche Anlagen das sind, bestimmt eine Verordnung, die noch fehlt. Und der 17. Juli 2026, der oft als Registrierungsstart genannt wurde? Das war die Frist der CER-Richtlinie für die Mitgliedstaaten, ihre kritischen Einrichtungen zu identifizieren. Für Betreiber war das kein Stichtag.
Wer betroffen ist: Sektoren und Schwellenwerte
Die zentrale Frage lautet nicht mehr ob, sondern wie stark ein Unternehmen betroffen ist. NIS2 erfasst rund 29.500 bis über 30.000 Unternehmen ab 50 Beschäftigten oder 10 Mio. Euro Jahresumsatz in 18 Sektoren und teilt sie in zwei Klassen mit unterschiedlich strengen Pflichten. Das KRITIS-Dachgesetz greift enger und knüpft an die Versorgung kritischer Größenordnungen an.

NIS2 unterscheidet zwei Einrichtungsklassen mit unterschiedlich strengen Pflichten. Besonders wichtige Einrichtungen umfassen unter anderem Energie, Transport, Banken, Gesundheit, Trinkwasser, Abwasser und digitale Infrastruktur. Wichtige Einrichtungen umfassen unter anderem Post und Kurier, Abfall, Chemie, Lebensmittel, verarbeitendes Gewerbe und Forschung. Das KRITIS-Dachgesetz betrifft enger gefasst rund 1.300 bis 2.000 Betreiber kritischer Anlagen, maßgeblich ist hier die Versorgung von mindestens 500.000 Personen.
Viele Versorger, Stadtwerke und Netzbetreiber fallen unter beide Regime zugleich, einmal über NIS2 für die IT-Seite und einmal über das KRITIS-Dachgesetz für die physische Anlage. Genau diese Doppelbetroffenheit macht die saubere Einordnung pro Standort und Schwellenwert so wichtig. Wer hier früh prüft, weiß, welche Behörde welche Nachweise erwartet, und kann die Ransomware-Resilienz für Stadtwerke gezielt darauf ausrichten.
Geschäftsführerhaftung: Cybersicherheit wird Chefsache
Der größte Bruch zur alten Rechtslage ist die persönliche Verantwortung der Geschäftsleitung. Nach Paragraf 38 BSIG müssen Geschäftsführer die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und selbst an Schulungen teilnehmen, und sie haften ihrer Einrichtung für schuldhaft verursachte Schäden. Cybersicherheit ist damit kein Thema mehr, das sich vollständig an die IT-Abteilung delegieren lässt.
Billigung, Überwachung und Schulung sind ausdrücklich nicht delegierbar. Ein Haftungsverzicht ist gesetzlich ausgeschlossen, pauschale Klauseln in Satzungen schützen nicht. Die Geschäftsleitung muss die Ergebnisse der Risikoanalyse persönlich freigeben und dokumentieren. Wie sich diese Verantwortung in konkrete, BSI-konforme Prozesse übersetzen lässt, ordnet innobu im Leitfaden zur BSI-konformen Integration ein.
Warum das die Aufstellung verändert: Solange Cybersicherheit als reines IT-Thema galt, ließ sie sich in der Hierarchie nach unten reichen. Mit Paragraf 38 BSIG liegt die Verantwortung dokumentiert bei der Geschäftsleitung, und ohne nachweisbare Schulung und Freigabe entsteht ein persönliches Haftungsrisiko. Das verschiebt Cybersicherheit von der Technik auf die Führungsebene, dauerhaft und nicht nur einmalig zur Frist.
Bußgelder und Durchsetzung: Bis 10 Mio. Euro
Verstöße können teuer werden, und das BSI prüft 2026 bereits aktiv. Besonders wichtigen Einrichtungen drohen Bußgelder bis 10 Mio. Euro oder 2 Prozent des weltweiten Jahresumsatzes, wichtigen Einrichtungen bis 7 Mio. Euro oder 1,4 Prozent. Maßgeblich ist jeweils der höhere der beiden Beträge.
| Einordnung | Bußgeld-Obergrenze | Umsatzbezug |
|---|---|---|
| Besonders wichtige Einrichtungen (NIS2) | bis 10 Mio. Euro | oder 2 Prozent des Weltumsatzes |
| Wichtige Einrichtungen (NIS2) | bis 7 Mio. Euro | oder 1,4 Prozent des Weltumsatzes |
| Betreiber kritischer Anlagen (KRITIS-Dachgesetz) | bis 1 Mio. Euro | für Verstöße gegen physische Resilienzpflichten |
Bei NIS2 gilt jeweils der höhere der beiden Beträge, also Euro-Deckel oder Umsatzanteil. Verstöße gegen die physischen Resilienzpflichten des KRITIS-Dachgesetzes sind davon getrennt mit Bußgeldern bis 1 Mio. Euro bewehrt. Wer die BSI-Registrierung nach § 33 BSIG versäumt, riskiert nicht nur das Bußgeld, sondern steht zusätzlich im Fokus der Aufsicht. Die beiden Bußgeldsysteme bleiben getrennt: Die hohen NIS2-Beträge betreffen die digitale Cybersicherheit über das BSI, die 1 Mio. Euro des Dachgesetzes die physische Resilienz über das BBK. Seit dem 29. Juli 2026 kommt mit der Bundesnetzagentur als KI-Aufsicht eine dritte Behörde dazu, wenn im Haus KI-Systeme laufen.
Vorsicht bei der versäumten Registrierung: Wer die BSI-Frist für NIS2 verstreichen lässt, riskiert Bußgelder und rückt zugleich in den Prüffokus. Das BSI hat bereits Aufsichtsverfahren angekündigt. Beim KRITIS-Dachgesetz läuft die Registrierungsfrist erst, wenn die Kritisverordnung eine Anlage als kritisch einstuft. Die Registrierung ist die formale Eintrittskarte, ohne sie greifen Nachweis- und Meldepflichten ins Leere und das Haftungsrisiko der Geschäftsleitung steigt.
Der Pflichtenkatalog: Von der Registrierung bis zum Audit
NIS2-Compliance ist kein Einzelschritt, sondern ein wiederkehrender Kreislauf aus Registrierung, Risikomanagement, Meldewegen und Nachweisen. Wer die Kette einmal sauber aufsetzt, erfüllt die laufenden Pflichten deutlich leichter. Der Pfad lässt sich in fünf aufeinander aufbauende Schritte gliedern.
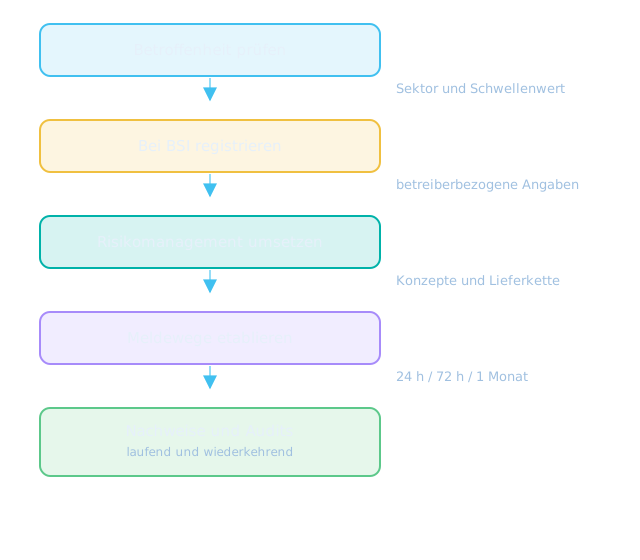
Die Registrierung erfolgt beim BSI für NIS2 beziehungsweise beim BBK für das KRITIS-Dachgesetz, jeweils mit betreiber- und anlagenbezogenen Angaben. Darauf folgen Risikomanagement, Sicherheitskonzepte, Notfall- und Backup-Management, die Lieferkettensicherheit sowie auf der Kryptografie-Ebene die Post-Quanten-Kryptografie mit ihrer BSI-Frist 2030. Der dritte Block ist die dreistufige Meldepflicht: eine Erstmeldung binnen 24 Stunden, eine inhaltliche Meldung binnen 72 Stunden und eine Abschlussmeldung binnen eines Monats, eingereicht über das BSI-Meldeportal.
Die Meldefristen laufen ab Kenntnis eines erheblichen Sicherheitsvorfalls und sind eng getaktet. Wer Erstmeldung, inhaltliche Meldung und Abschlussmeldung nicht vorbereitet hat, verliert im Ernstfall wertvolle Stunden. Deshalb gehört der Meldeweg vor den ersten Vorfall etabliert, nicht erst danach.
Was Unternehmen jetzt tun sollten
Versorger, Stadtwerke und Industrieunternehmen sollten NIS2 und das KRITIS-Dachgesetz als Governance- und Datenthema behandeln, nicht als reines IT-Projekt. Wer Betroffenheit, Lieferketten und Nachweise jetzt strukturiert, vermeidet Haftungsrisiken und ist bei der ersten Prüfung lieferfähig.

-
Betroffenheit und Fristen prüfen
Prüfen Sie die Betroffenheit pro Sektor und Schwellenwert und behalten Sie beide Fristen im Blick, die BSI-Registrierung für NIS2 und die BBK-Registrierung, die drei Monate nach der Einstufung durch die Kritisverordnung fällig wird. Viele Standorte fallen unter beide Regime zugleich.
-
Risikomanagement und Lieferkette aufbauen
Bauen Sie Risikomanagement, Lieferkettensicherheit und Meldewege als nachweisbare Prozesse auf, nicht nur als Dokumente, und ergänzen Sie diese auf der Produktebene um die OT-Security nach IEC 62443 und dem Cyber Resilience Act. Sicherheitskonzepte, Notfall- und Backup-Management müssen im Ernstfall greifen und belegbar sein.
-
Geschäftsleitung einbinden und schulen
Binden Sie die Geschäftsleitung früh ein, denn Billigung, Überwachung und Schulung sind nach Paragraf 38 BSIG nicht delegierbar. Die Freigabe der Risikoanalyse gehört dokumentiert, der Haftungsverzicht ist ausgeschlossen.
-
Datenarchitektur auf Audits ausrichten
Gestalten Sie Datenarchitektur und Protokollierung so, dass Audits und Vorfallmeldungen ohne Bruch belegbar sind. Saubere Logs und klare Verantwortlichkeiten machen aus der Pflicht eine geordnete, wiederholbare Routine.
NIS2 und das KRITIS-Dachgesetz sind 2026 zwei Fristen mit einer gemeinsamen Wurzel: nachweisbare Governance. Wer Betroffenheit, Risikomanagement und Meldewege jetzt strukturiert, schützt die Geschäftsleitung vor persönlicher Haftung. Dieselbe saubere Datenbasis trägt auch KI-Sicherheit und Datenschutz und macht die Investition über mehrere Pflichten hinweg wertvoll.
Frist, Marktrollen, Systeme
06.12.2025NIS2-Umsetzungsgesetz in KraftGesetz · gilt
Anwendbarkeit: Gilt für wichtige und besonders wichtige Einrichtungen nach BSIG. Maßgeblich sind Sektor, Beschäftigtenzahl, Umsatz und Bilanzsumme sowie der Status als Betreiber kritischer Anlagen.
Wenn die Frist nicht eingehalten wird: Bußgeld möglich Für Energienetze und Energieanlagen gelten statt der BSIG-Pflichten die §§ 5c bis 5e EnWG. Verstöße nach § 95 Abs. 1 Nr. 3b bis 3e EnWG kosten nach § 95 Abs. 2 bis 4 EnWG bis 10 Mio. Euro bei besonders wichtigen und bis 7 Mio. Euro bei wichtigen Einrichtungen, bei mehr als 500 Mio. Euro Umsatz bis 2 % oder 1,4 % des Weltumsatzes. Eine versäumte Registrierung nach § 33 BSIG kann bis zu 500.000 Euro kosten (§ 65 Abs. 2 Nr. 6 BSIG). Rechtsgrundlage ↗
- Unternehmen gesamt, mehrere RollenAnwendbarkeit prüfenPrüft die Einstufung als wichtige oder besonders wichtige Einrichtung, registriert sich beim BSI und richtet Risikomanagement und Meldewege ein.Typisch betroffen: ISMS und Sicherheitsbetrieb
Einordnung für typische Marktrollen, keine Prüfung Ihres Einzelfalls und keine Rechtsberatung. Ob eine Pflicht für Ihr Unternehmen gilt (Schwellenwerte, Ausnahmen), klären Sie mit Ihrer Rechtsabteilung oder Rechtsberatung. Der Kalender ersetzt keine eigene Fristenprüfung. Stand der Angaben: 23.10.2026.
Weiterführende Informationen
Häufig gestellte Fragen
Das NIS2-Umsetzungsgesetz regelt die digitale Cybersicherheit, also IT- und Netzwerksicherheit, Risikomanagement und Meldepflichten, und die Registrierung läuft über das BSI. Das KRITIS-Dachgesetz regelt den physischen und organisatorischen Schutz kritischer Anlagen, also Zutrittskontrolle, Perimeterschutz und Betriebskontinuität, und die Registrierung läuft über das BBK. NIS2 gilt seit dem 6. Dezember 2025, das KRITIS-Dachgesetz seit dem 17. März 2026.
NIS2 erfasst rund 29.500 bis über 30.000 Unternehmen ab 50 Beschäftigten oder 10 Mio. Euro Jahresumsatz in 18 Sektoren. Es unterscheidet besonders wichtige Einrichtungen, etwa Energie, Transport, Banken, Gesundheit und digitale Infrastruktur, von wichtigen Einrichtungen, etwa Post und Kurier, Abfall, Chemie, Lebensmittel und verarbeitendes Gewerbe. Das KRITIS-Dachgesetz betrifft enger gefasst rund 1.300 bis 2.000 Betreiber kritischer Anlagen.
Ja. Nach Paragraf 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und selbst an Schulungen teilnehmen, und sie haftet ihrer Einrichtung für schuldhaft verursachte Schäden. Billigung, Überwachung und Schulung sind ausdrücklich nicht delegierbar. Ein Haftungsverzicht ist gesetzlich ausgeschlossen, pauschale Klauseln in Satzungen schützen nicht.
Besonders wichtigen Einrichtungen drohen Bußgelder bis 10 Mio. Euro oder 2 Prozent des weltweiten Jahresumsatzes, wichtigen Einrichtungen bis 7 Mio. Euro oder 1,4 Prozent. Maßgeblich ist jeweils der höhere der beiden Beträge. Verstöße gegen die physischen Resilienzpflichten des KRITIS-Dachgesetzes sind zusätzlich mit Bußgeldern bis 1 Mio. Euro bewehrt.
Für NIS2 gilt das Umsetzungsgesetz seit dem 6. Dezember 2025 ohne Übergangsfrist, die reguläre BSI-Registrierungsfrist endete am 6. März 2026. Beim KRITIS-Dachgesetz müssen sich Betreiber spätestens drei Monate, nachdem eine Anlage als kritisch gilt, beim BBK registrieren (§ 8 Abs. 1). Wann das ist, legt die Kritisverordnung fest. Sie ist noch nicht erlassen, laut BBK besteht deshalb derzeit keine Registrierungspflicht. Die dreistufige Meldepflicht sieht eine Erstmeldung binnen 24 Stunden, eine inhaltliche Meldung binnen 72 Stunden und eine Abschlussmeldung binnen eines Monats vor.
Zusammenarbeit
Ein Ansprechpartner, ein Team dahinter
Dreißig Minuten über das, woran Sie gerade arbeiten, ob Netz, Messwesen, Marktprozesse, IT-Architektur oder KI. Danach wissen Sie, wie wir es angehen würden und wer dafür am Tisch sitzt.
Energie und Messtechnik seit 2010 · innobu GmbH seit 2014 · Sitz in Schleswig-Holstein
Wer pitcht, liefert auch: Wer das Erstgespräch führt, bleibt Ihr Ansprechpartner bis ins Steering, im Projekt mit festen Partnern. Direkt: info@innobu.com